Índice
O que é segurança SaaS?
A segurança SaaS refere-se às medidas, políticas e tecnologias utilizadas para proteger dados, aplicações e usuários em ambientes de software entregues na nuvem.
À medida que as organizações adotam plataformas de software como serviço (SaaS) para executar operações críticas, a necessidade de uma segurança robusta torna-se primordial. Uma segurança SaaS eficaz garante que os dados sejam protegidos tanto em trânsito quanto em repouso, que o acesso dos usuários seja gerenciado de forma adequada e que os padrões de conformidade sejam consistentemente atendidos.
A IA introduz novas considerações que reformulam a segurança SaaS. A incorporação de IA nos fluxos de trabalho significa que as medidas de segurança devem ir além das salvaguardas tradicionais para incluir controles de isolamento de dados, supervisão humana, governança de modelos de IA e uso ético de sistemas de ML.
Por que a segurança SaaS é importante?
As empresas de hoje são cloud-first — dependendo de ferramentas SaaS para tudo, desde o engajamento de clientes até a colaboração interna. Essa mudança significa que os dados sensíveis não residem mais exclusivamente atrás de firewalls corporativos, aumentando a exposição a riscos.
A segurança também é impulsionada pela conformidade com regulamentações como SOC 2, GDPR, CCPA e HIPAA, que exigem práticas robustas de proteção de dados.
A adoção de IA introduz novos riscos:
- Vazamento de dados: Os modelos podem expor inadvertidamente entradas sensíveis.
- Uso indevido de modelos: Prompts maliciosos ou casos de uso não aprovados.
- Preocupações éticas: Desafios de viés, transparência e responsabilidade.
- Falta de governança de modelos de IA: Sem supervisão, os sistemas de IA podem desviar do comportamento esperado.
- Shadow AI: O uso não autorizado de IA por funcionários aumenta o risco.
Esses fatores tornam a segurança SaaS uma preocupação de missão crítica para qualquer empresa moderna.
Como funciona a segurança SaaS?
Os provedores de SaaS implementam abordagens de segurança em múltiplas camadas, combinando salvaguardas tradicionais de TI com controles específicos para IA:
- Criptografia: TLS 1.3 para dados em trânsito; AES-256 para dados em repouso.
- Gerenciamento de acesso: Autenticação multifator (MFA), controle de acesso baseado em função (RBAC) e princípios de menor privilégio.
- Monitoramento e resposta: Detecção de intrusão, varredura de vulnerabilidades, testes de penetração.
- Programas de conformidade: Certificações SOC 2, HIPAA, ISO.
- Governança de IA: IA com humano no loop, design de funcionalidades de IA com opt-in/opt-out, transparência de modelos, isolamento de dados.
Ao incorporar a governança de IA diretamente na stack SaaS, as organizações mitigam riscos enquanto mantêm os benefícios de inovação que a IA oferece.
Quais são os pilares fundamentais de um programa eficaz de segurança SaaS na era da IA?
Um programa eficaz de segurança SaaS está na interseção de vários pilares fundamentais:

Dentro desse framework, o Pendo enfatiza os seguintes elementos:
Proteção de dados envolve a proteção dos dados dos clientes em todas as etapas por meio de criptografia de ponta a ponta. O Pendo utiliza TLS 1.3 para criptografar dados em trânsito e AES-256 para criptografar dados em repouso, garantindo que os dados permaneçam confidenciais e seguros ao longo de todo o seu ciclo de vida.
Gerenciamento de identidade e acesso no Pendo incorpora autenticação multifator (MFA), controle de acesso baseado em função (RBAC) e princípios de privilégio mínimo. Esses mecanismos garantem que apenas pessoas autorizadas tenham acesso a sistemas e dados sensíveis.
Monitoramento e resposta a incidentes são componentes essenciais da postura de segurança do Pendo. Com sistemas de detecção de intrusão (IDS), monitoramento contínuo, testes de penetração e um programa de bug bounty, o Pendo identifica e trata proativamente possíveis vulnerabilidades.
Conformidade e certificações refletem o compromisso do Pendo com o alinhamento regulatório. O Pendo mantém SOC 2, HIPAA, GDPR, CCPA. , oferecendo garantias aos clientes que operam em setores regulamentados.
Privacidade por design é um princípio fundamental do Pendo. A coleta de dados é minimizada, os recursos de IA são claramente explicados e toda a funcionalidade de IA é desativada por padrão, a menos que seja explicitamente habilitada pelo cliente, dando aos usuários controle total sobre como seus dados são utilizados.
Segurança e governança de IA é central para a estratégia de IA responsável do Pendo.
Isolamento de dados de IA garante que os dados de cada cliente sejam mantidos separados e seguros durante o treinamento e a inferência do modelo. Esse limite rígido evita a contaminação cruzada e reforça a privacidade e a conformidade dos dados.
Supervisão humana no processo está integrada em cada interação de IA. Os clientes do Pendo mantêm o controle para aprovar, rejeitar ou editar os resultados da IA antes do uso, garantindo confiança e responsabilidade.
Governança de modelos de IA inclui processos estruturados para design, desenvolvimento e validação de modelos. Esses controles ajudam a garantir o desempenho, a precisão e a conformidade de cada modelo implantado.
Frameworks de gerenciamento de riscos de IA avaliam e mitigam proativamente os riscos ao longo do ciclo de vida da IA. Isso inclui dimensões legais, éticas, operacionais e reputacionais, especialmente em setores regulamentados.
Controles de adesão/exclusão capacitam os clientes a decidir exatamente como e quando os recursos de IA são ativados. Isso coloca as organizações em controle total, apoiando políticas de risco e conformidade em nível empresarial.
Como o Pendo aborda a segurança de SaaS e IA?
O Pendo mantém uma cultura de segurança em primeiro lugar, liderada pelo seu Chief Information Security Officer (CISO) e equipes de segurança especializadas em SecOps, Segurança de Produto e Conformidade.
Salvaguardas específicas para IA
Validação humana no processo garante que cada resultado gerado por IA seja submetido à revisão humana antes de ser publicado ou utilizado. Essa camada de validação promove a responsabilidade, reduz riscos e aumenta a confiança dos usuários nos resultados gerados por IA.
Modelos específicos por cliente são projetados para operar em ambientes isolados, garantindo que os dados de cada cliente permaneçam estritamente segregados durante o treinamento e a inferência. Esse modelo de isolamento de dados de IA elimina a possibilidade de exposição de dados entre clientes, preservando a privacidade e a conformidade.
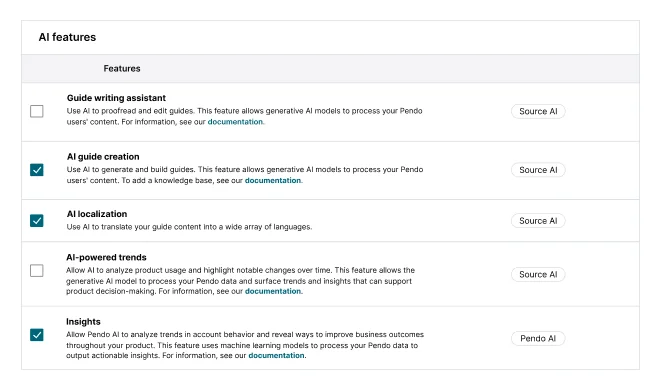
Recursos de IA com adesão/exclusão oferecem autonomia total à organização usuária. Ao manter a funcionalidade de IA desativada por padrão e exigir habilitação explícita, o Pendo permite que os clientes controlem o engajamento com base em sua tolerância a riscos e requisitos regulatórios.
Governança ética de IA está incorporado em todo o ciclo de vida de desenvolvimento de IA na Pendo. Do design inicial à implantação, considerações éticas como justiça, responsabilidade e transparência são aplicadas sistematicamente para garantir uma inovação responsável.
A Pendo alinha suas práticas de IA às expectativas de segurança empresarial, entregando valor sem abrir mão da confiança.
Como a IA mudou o cenário de segurança de SaaS?
A IA amplia a superfície de ataque de SaaS em quatro áreas principais:
- Vazamento de dados: LLMs podem expor inadvertidamente dados sensíveis.
- Shadow AI: O uso não rastreado de IA introduz lacunas de conformidade.
- Falta de transparência em IA: Os clientes podem não compreender totalmente como os modelos operam.
- Lacunas de governança: Sem controles, a IA pode introduzir viés ou risco regulatório.
Qual é a abordagem da Pendo para enfrentar esses desafios?
A Pendo aborda esses desafios por meio de uma estratégia multifacetada projetada para incorporar confiança e supervisão em cada camada de nossa oferta de IA.
Um design de IA com humano no ciclo garante que os usuários permaneçam no controle dos resultados gerados pela IA. A Pendo capacita os clientes a revisar, aceitar, modificar ou rejeitar sugestões — mantendo a responsabilidade e reduzindo o risco de ações não verificadas.
Divulgações transparentes sobre IA estão incorporadas em toda a nossa documentação e nas mensagens dentro do produto. Comunicamos claramente onde a IA está sendo usada, como ela funciona e com quais dados ela interage, permitindo decisões informadas por parte dos clientes.
Configurações de opt-in/opt-out por cliente dão aos usuários a palavra final sobre se os recursos de IA estão habilitados. Isso garante que o uso de IA esteja alinhado com políticas internas, regulamentações do setor e tolerâncias de risco específicas.
Políticas de governança alinhadas à ISO 42001 orientam como a Pendo constrói, implanta e monitora recursos de IA. Esses frameworks garantem design ético, rastreabilidade e conformidade regulatória ao longo do ciclo de vida da IA.
Outras perguntas comuns sobre SaaS e segurança de IA
A segurança de SaaS é diferente da segurança de TI tradicional?
Sim. A segurança de SaaS é projetada para ambientes nativos em nuvem, onde os dados residem em infraestrutura compartilhada e os usuários acessam aplicações pela internet. A segurança de TI tradicional, por outro lado, é centrada em controles on-premise e defesas baseadas em perímetro.
Como a IA impacta a segurança de SaaS?
A IA traz novos riscos que precisam ser considerados, como vazamento de dados por meio de saídas de modelos, viés em previsões e potencial uso indevido de automação. Essas ameaças exigem novas camadas de governança — como frameworks de IA ética e monitoramento em tempo real — para garantir uma implantação segura.
Quais certificações devo buscar em um provedor de SaaS?
Você deve buscar certificações reconhecidas pelo setor, como SOC 2, HIPAA, GDPR e CCPA. Elas demonstram que o provedor estabeleceu e validou de forma independente controles de segurança, privacidade e conformidade.
A Pendo está em conformidade com SOC 2 e HIPAA?
Sim. A Pendo passa por auditorias regulares de terceiros para manter a conformidade com o SOC 2 e atende aos controles necessários para dar suporte a clientes regulamentados pela HIPAA, incluindo criptografia de dados, controles de acesso e protocolos de resposta a violações.
A Pendo treina modelos de IA com meus dados?
Não. A Pendo nunca usa dados de clientes para treinar modelos de terceiros ou modelos globais. Em vez disso, os modelos são isolados no nível do tenant para garantir separação estrita de dados e conformidade.
Posso desativar os recursos de IA na Pendo?
Com certeza. Todos os recursos de IA são desativados por padrão e exigem opt-in do cliente. Isso garante controle total sobre quando e como a IA é usada no ambiente do seu produto.
O que é IA com humano no ciclo?
IA com humano no loop (HITL) refere-se a um sistema em que as saídas geradas por IA são revisadas ou editadas por um humano antes de serem aceitas. A Pendo utiliza essa abordagem para garantir que a IA aprimore, em vez de substituir, o julgamento humano, preservando a responsabilidade e a confiança.
Quais são alguns recursos adicionais que abordam a abordagem da Pendo em relação à segurança, privacidade e conformidade?
Esses recursos oferecem insights mais aprofundados sobre como a Pendo garante uma experiência SaaS segura, em conformidade e confiável — impulsionada de forma responsável pela IA. Continue aprendendo: