目次
SaaSセキュリティとは何ですか?
SaaSセキュリティとは、クラウド型ソフトウェア環境においてデータ、アプリケーション、およびユーザーを保護するために使用される対策、ポリシー、およびテクノロジーを指します。
組織が重要な業務を運営するためにSaaS(Software as a Service)プラットフォームを採用するにつれ、堅牢なセキュリティの必要性が最重要となっています。効果的なSaaSセキュリティは、データが転送中および保存中の両方で保護され、ユーザーアクセスが適切に管理され、コンプライアンス基準が一貫して満たされることを保証します。
AIはSaaSセキュリティを再形成する新たな考慮事項をもたらします。AIをワークフローに組み込むことで、セキュリティ対策は従来の保護手段を超え、データの分離、人間による監視、AIモデルのガバナンス、およびMLシステムの倫理的使用に関するコントロールを含む必要があります。
SaaSセキュリティはなぜ重要なのですか?
今日の企業はクラウドファーストであり、顧客エンゲージメントから社内コラボレーションまであらゆる用途にSaaSツールを活用しています。このシフトにより、機密データは企業のファイアウォールの内側だけに存在するわけではなくなり、リスクへの露出が高まっています。
セキュリティはまた、強力なデータ保護慣行を義務付けるSOC 2、GDPR、CCPA、HIPAAなどの規制へのコンプライアンスによっても推進されています。
AIの導入は新たなリスクをもたらします:
- データ漏洩:モデルが機密性の高い入力を意図せず露出させる可能性があります。
- モデルの悪用:悪意のあるプロンプトや未承認のユースケース。
- 倫理的懸念:バイアス、透明性、および説明責任に関する課題。
- AIモデルガバナンスの欠如:監視がなければ、AIシステムは期待される動作から逸脱する可能性があります。
- シャドーAI:従業員による未承認のAI利用がリスクを高めます。
これらの要因により、SaaSセキュリティはあらゆる現代企業にとってミッションクリティカルな課題となっています。
SaaSセキュリティはどのように機能しますか?
SaaSプロバイダーは、従来のITセーフガードとAI固有のコントロールを組み合わせた多層的なセキュリティアプローチを実装しています:
- 暗号化:転送中のデータにはTLS 1.3、保存中のデータにはAES-256。
- アクセス管理:多要素認証(MFA)、ロールベースのアクセス制御(RBAC)、および最小権限の原則。
- 監視と対応:侵入検知、脆弱性スキャン、ペネトレーションテスト。
- コンプライアンスプログラム:SOC 2、HIPAA、ISO認証。
- AIガバナンス:ヒューマン・イン・ザ・ループAI、オプトイン/オプトアウトのAI機能設計、モデルの透明性、データの分離。
AIガバナンスをSaaSスタックに直接組み込むことで、組織はリスクを軽減しながら、AIがもたらすイノベーションの恩恵を享受できます。
AI時代における効果的なSaaSセキュリティプログラムの主要な柱とは何ですか?
効果的なSaaSセキュリティプログラムは、いくつかの主要な柱の交差点に位置しています:

このフレームワークの中で、Pendoは以下の要素を重視しています:
データ保護 は、エンドツーエンドの暗号化によってあらゆる段階で顧客データを保護することを意味します。Pendoはデータ転送中の暗号化にTLS 1.3を、保存データの暗号化にAES-256を使用し、データのライフサイクル全体を通じて機密性とセキュリティを確保しています。
アイデンティティとアクセス管理 においてPendoは、多要素認証(MFA)、ロールベースのアクセス制御(RBAC)、および最小権限の原則を採用しています。これらの仕組みにより、権限を持つ担当者のみが機密システムおよびデータにアクセスできることを保証しています。
監視とインシデント対応 は、Pendoのセキュリティ体制における重要な構成要素です。侵入検知システム(IDS)、継続的な監視、ペネトレーションテスト、およびバグバウンティプログラムにより、Pendoは潜在的な脆弱性を積極的に特定し対処しています。
コンプライアンスと認証 は、規制への準拠に対するPendoのコミットメントを示しています。PendoはSOC 2、HIPAA、GDPR、CCPAを維持しており、規制産業で事業を展開する顧客に安心を提供しています。
プライバシー・バイ・デザイン は、Pendoの基本原則です。データ収集は最小限に抑えられ、AI機能は明確に説明され、すべてのAI機能は顧客が明示的に有効化しない限りデフォルトで無効化されており、ユーザーが自分のデータの使用方法を完全にコントロールできるようになっています。
AIセキュリティとガバナンス は、Pendoの責任あるAI戦略の中核をなしています。
AIデータの分離 により、モデルのトレーニングおよび推論の際に各顧客のデータが個別かつ安全に保たれます。この厳格な境界により、クロスコンタミネーションを防ぎ、データのプライバシーとコンプライアンスを強化します。
ヒューマン・イン・ザ・ループの監視 はすべてのAIインタラクションに組み込まれています。Pendoの顧客は、AIの出力を使用前に承認、拒否、または編集する権限を保持しており、信頼性と説明責任を確保しています。
AIモデルガバナンス には、モデルの設計、開発、および検証のための体系的なプロセスが含まれます。これらの管理策により、デプロイされたすべてのモデルのパフォーマンス、精度、およびコンプライアンスが確保されます。
AIリスク管理フレームワーク は、AIライフサイクル全体にわたるリスクを積極的に評価し軽減します。これには、特に規制産業における法的、倫理的、運用上、および評判上の側面が含まれます。
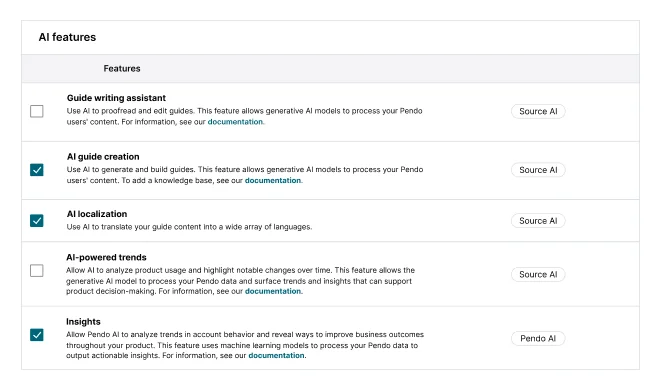
オプトイン/オプトアウトの制御 により、顧客はAI機能をいつ、どのように有効化するかを正確に決定できます。これにより、組織は完全なコントロールを持ち、エンタープライズレベルのリスクおよびコンプライアンスポリシーをサポートします。
PendoはSaaSおよびAIセキュリティにどのようにアプローチしていますか?
Pendoは、最高情報セキュリティ責任者(CISO)と、SecOps、プロダクトセキュリティ、コンプライアンスにわたる専門セキュリティチームが主導する、セキュリティファーストの文化を維持しています。
AI固有のセーフガード
ヒューマン・イン・ザ・ループの検証 により、AIが生成したすべての出力は、公開または実行される前に人間によるレビューを受けることが保証されます。この検証レイヤーは説明責任を促進し、リスクを低減し、AIを活用した成果に対するユーザーの信頼をサポートします。
顧客固有のモデル は、分離された環境で動作するよう設計されており、トレーニングと推論の両方において各顧客のデータが厳密に分離されることを保証します。このAIデータ分離モデルにより、顧客間のデータ漏洩の可能性を排除し、プライバシーとコンプライアンスを維持します。
オプトイン/オプトアウトのAI機能 は、ユーザー組織に完全な自律性を提供します。AI機能をデフォルトでオフにし、明示的な有効化を必要とすることで、Pendoは顧客がリスク許容度および規制要件に基づいて利用を制御できるようにしています。
倫理的AIガバナンス はPendoのAI開発ライフサイクル全体に組み込まれています。初期設計から展開まで、公平性・説明責任・透明性といった倫理的考慮事項が体系的に適用され、責任ある革新を確保しています。
PendoはそのAIの取り組みをエンタープライズセキュリティの期待に沿わせ、信頼を損なうことなく価値を提供します。
AIはSaaSセキュリティの状況をどのように変えましたか?
AIは4つの主要な領域でSaaSの攻撃対象範囲を拡大します:
- データ漏洩:LLMが意図せず機密データを表面化させる可能性があります。
- シャドーAI:追跡されていないAIの使用がコンプライアンスのギャップを生じさせます。
- AIの透明性の欠如:顧客がモデルの動作を十分に理解できない場合があります。
- ガバナンスのギャップ:管理がなければ、AIはバイアスや規制上のリスクをもたらす可能性があります。
Pendoはこれらの課題にどのように取り組んでいますか?
Pendoは、AIオファリングのあらゆる層に信頼と監視を組み込むために設計された多面的な戦略でこれらの課題に対処しています。
ヒューマン・イン・ザ・ループのAI設計により、ユーザーはAIが生成した出力を管理し続けることができます。Pendoは顧客が提案を確認・承認・修正・拒否できるよう支援し、説明責任を維持しながら未検証のアクションのリスクを低減します。
透明性のあるAI開示は、ドキュメントおよびプロダクト内メッセージ全体に組み込まれています。AIが使用されている箇所、その機能、および対話するデータを明確に伝えることで、顧客が十分な情報に基づいた判断を下せるようにしています。
顧客レベルのオプトイン/オプトアウト設定により、AI機能を有効にするかどうかの最終決定権がユーザーに与えられます。これにより、AIの使用が内部ポリシー・業界規制・特定のリスク許容度と一致することが保証されます。
ISO 42001に準拠したガバナンスポリシーが、PendoがAI機能を構築・展開・監視する方法を導きます。これらのフレームワークにより、AIライフサイクル全体を通じて倫理的な設計・トレーサビリティ・規制コンプライアンスが確保されます。
SaaSとAIセキュリティに関するその他のよくある質問
SaaSセキュリティは従来のITセキュリティと異なりますか?
はい。SaaSセキュリティは、データが共有インフラに存在し、ユーザーがインターネット経由でアプリケーションにアクセスするクラウドネイティブ環境に対応するよう設計されています。一方、従来のITセキュリティはオンプレミスの管理と境界ベースの防御を中心としています。
AIはSaaSセキュリティにどのような影響を与えますか?
AIは、モデル出力によるデータ漏洩・予測のバイアス・自動化の悪用の可能性など、考慮すべき新たなリスクをもたらします。これらの脅威には、安全な展開を確保するために、倫理的AIフレームワークやリアルタイム監視などの新たなガバナンス層が必要です。
SaaSプロバイダーに求めるべき認証は何ですか?
SOC 2、HIPAA、GDPR、CCPAなど、業界で認められた認証を確認してください。これらは、プロバイダーがセキュリティ・プライバシー・コンプライアンスの管理を確立し、独立した検証を受けていることを示しています。
PendoはSOC 2およびHIPAAに準拠していますか?
はい。Pendoは定期的なサードパーティ監査を受けてSOC 2コンプライアンスを維持し、データ暗号化・アクセス制御・侵害対応プロトコルを含むHIPAA規制対象の顧客をサポートするために必要な管理を満たしています。
Pendoは私のデータを使ってAIモデルをトレーニングしますか?
いいえ。Pendoは顧客データをサードパーティモデルやグローバルモデルのトレーニングに使用することは一切ありません。代わりに、モデルはテナントレベルで分離され、厳格なデータ分離とコンプライアンスを確保しています。
PendoのAI機能を無効にすることはできますか?
もちろんです。すべてのAI機能はデフォルトで無効になっており、顧客のオプトインが必要です。これにより、製品環境でAIをいつどのように使用するかを完全に制御できます。
ヒューマン・イン・ザ・ループAIとは何ですか?
ヒューマン・イン・ザ・ループ(HITL)AIとは、AIが生成した出力を人間が確認または編集してから承認するシステムを指します。Pendoはこのアプローチを採用することで、AIが人間の判断を上書きするのではなく補完することを確保し、説明責任と信頼を維持しています。
Pendoのセキュリティ、プライバシー、コンプライアンスへのアプローチを詳しく説明している追加リソースにはどのようなものがありますか?
これらのリソースでは、PendoがAIを責任ある形で活用しながら、安全でコンプライアントかつ信頼性の高いSaaSエクスペリエンスをどのように実現しているかについて、より深い洞察を得ることができます。さらに学ぶ: