Sommaire
Qu'est-ce que la sécurité SaaS ?
La sécurité SaaS désigne les mesures, politiques et technologies utilisées pour protéger les données, les applications et les utilisateurs au sein des environnements logiciels fournis dans le cloud.
À mesure que les organisations adoptent des plateformes de logiciel en tant que service (SaaS) pour gérer leurs opérations critiques, le besoin d'une sécurité robuste devient primordial. Une sécurité SaaS efficace garantit que les données sont protégées aussi bien en transit qu'au repos, que les accès des utilisateurs sont gérés de manière appropriée et que les normes de conformité sont constamment respectées.
L'IA introduit de nouvelles considérations qui redéfinissent la sécurité SaaS. L'intégration de l'IA dans les flux de travail signifie que les mesures de sécurité doivent aller au-delà des protections traditionnelles pour inclure des contrôles relatifs à l'isolation des données, à la supervision humaine, à la gouvernance des modèles d'IA et à l'utilisation éthique des systèmes de ML.
Pourquoi la sécurité SaaS est-elle importante ?
Les entreprises d'aujourd'hui sont axées sur le cloud — elles s'appuient sur des outils SaaS pour tout, de l'engagement client à la collaboration interne. Ce changement signifie que les données sensibles ne résident plus uniquement derrière les pare-feux d'entreprise, ce qui accroît l'exposition aux risques.
La sécurité est également motivée par la conformité à des réglementations telles que SOC 2, RGPD, CCPA et HIPAA, qui imposent des pratiques solides de protection des données.
L'adoption de l'IA introduit de nouveaux risques :
- Fuite de données : les modèles peuvent exposer par inadvertance des entrées sensibles.
- Mauvaise utilisation des modèles : invites malveillantes ou cas d'usage non approuvés.
- Préoccupations éthiques : défis liés aux biais, à la transparence et à la responsabilité.
- Absence de gouvernance des modèles d'IA : sans supervision, les systèmes d'IA peuvent s'écarter du comportement attendu.
- IA fantôme : l'utilisation non autorisée de l'IA par les employés accroît les risques.
Ces facteurs font de la sécurité SaaS une préoccupation critique pour toute entreprise moderne.
Comment fonctionne la sécurité SaaS ?
Les fournisseurs SaaS mettent en œuvre des approches de sécurité multicouches, combinant des protections informatiques traditionnelles avec des contrôles spécifiques à l'IA :
- Chiffrement : TLS 1.3 pour les données en transit ; AES-256 pour les données au repos.
- Gestion des accès : authentification multifacteur (MFA), contrôle d'accès basé sur les rôles (RBAC) et principes du moindre privilège.
- Surveillance & réponse : détection des intrusions, analyse des vulnérabilités, tests de pénétration.
- Programmes de conformité : certifications SOC 2, HIPAA, ISO.
- Gouvernance de l'IA : IA avec supervision humaine, conception de fonctionnalités IA avec option d'activation/désactivation, transparence des modèles, isolation des données.
En intégrant la gouvernance de l'IA directement dans la pile SaaS, les organisations atténuent les risques tout en conservant les avantages en matière d'innovation qu'offre l'IA.
Quels sont les piliers clés d'un programme de sécurité SaaS efficace à l'ère de l'IA ?
Un programme de sécurité SaaS efficace se situe à l'intersection de plusieurs piliers clés :

Dans ce cadre, Pendo met l'accent sur les éléments suivants :
Protection des données implique la sécurisation des données clients à chaque étape grâce au chiffrement de bout en bout. Pendo utilise TLS 1.3 pour chiffrer les données en transit et AES-256 pour chiffrer les données au repos, garantissant ainsi la confidentialité et la sécurité des données tout au long de leur cycle de vie.
Gestion des identités et des accès chez Pendo intègre l'authentification multifacteur (MFA), le contrôle d'accès basé sur les rôles (RBAC) et les principes du moindre privilège. Ces mécanismes garantissent que seules les personnes autorisées ont accès aux systèmes et aux données sensibles.
Surveillance et réponse aux incidents sont des composantes essentielles de la posture de sécurité de Pendo. Grâce aux systèmes de détection d'intrusion (IDS), à la surveillance continue, aux tests de pénétration et à un programme de bug bounty, Pendo identifie et traite de manière proactive les vulnérabilités potentielles.
Conformité et certifications reflètent l'engagement de Pendo en matière d'alignement réglementaire. Pendo maintient les certifications SOC 2, HIPAA, RGPD, CCPA. , offrant ainsi des garanties aux clients opérant dans des secteurs réglementés.
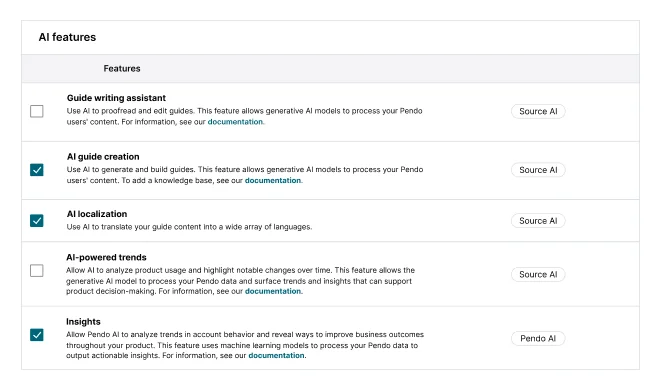
Protection de la vie privée dès la conception est un principe fondateur pour Pendo. La collecte de données est minimisée, les fonctionnalités d'IA sont clairement expliquées, et toutes les fonctionnalités d'IA sont désactivées par défaut, sauf activation explicite par le client, donnant ainsi aux utilisateurs un contrôle total sur l'utilisation de leurs données.
Sécurité et gouvernance de l'IA est au cœur de la stratégie d'IA responsable de Pendo.
Isolation des données d'IA garantit que les données de chaque client sont maintenues séparées et sécurisées lors de l'entraînement et de l'inférence des modèles. Cette frontière stricte prévient la contamination croisée et renforce la confidentialité des données et la conformité.
Supervision humaine dans la boucle est intégrée à chaque interaction avec l'IA. Les clients de Pendo conservent le contrôle pour approuver, rejeter ou modifier les résultats de l'IA avant utilisation, garantissant ainsi la confiance et la responsabilité.
Gouvernance des modèles d'IA comprend des processus structurés pour la conception, le développement et la validation des modèles. Ces contrôles contribuent à garantir la performance, la précision et la conformité de chaque modèle déployé.
Cadres de gestion des risques liés à l'IA évaluent et atténuent de manière proactive les risques tout au long du cycle de vie de l'IA. Cela inclut les dimensions juridiques, éthiques, opérationnelles et réputationnelles, en particulier dans les secteurs réglementés.
Contrôles d'activation/désactivation permettent aux clients de décider exactement comment et quand les fonctionnalités d'IA sont activées. Cela place les organisations en plein contrôle, soutenant les politiques de risque et de conformité au niveau de l'entreprise.
Comment Pendo aborde-t-il la sécurité SaaS et IA ?
Pendo maintient une culture axée sur la sécurité, portée par son Responsable de la Sécurité des Systèmes d'Information (RSSI) et des équipes de sécurité spécialisées couvrant les SecOps, la Sécurité Produit et la Conformité.
Mesures de protection spécifiques à l'IA
Validation humaine dans la boucle garantit que chaque résultat généré par l'IA est soumis à une révision humaine avant d'être publié ou mis en œuvre. Cette couche de validation favorise la responsabilité, réduit les risques et renforce la confiance des utilisateurs dans les résultats alimentés par l'IA.
Modèles spécifiques aux clients sont conçus pour fonctionner dans des environnements isolés, garantissant que les données de chaque client restent strictement séparées lors de l'entraînement et de l'inférence. Ce modèle d'isolation des données d'IA élimine toute possibilité d'exposition des données entre clients, préservant ainsi la confidentialité et la conformité.
Fonctionnalités d'IA avec activation/désactivation offrent une autonomie totale à l'organisation utilisatrice. En maintenant les fonctionnalités d'IA désactivées par défaut et en exigeant une activation explicite, Pendo permet aux clients de contrôler leur engagement en fonction de leur tolérance au risque et de leurs exigences réglementaires.
Gouvernance éthique de l'IA est intégré tout au long du cycle de développement de l'IA chez Pendo. De la conception initiale au déploiement, des considérations éthiques telles que l'équité, la responsabilité et la transparence sont systématiquement appliquées pour garantir une innovation responsable.
Pendo aligne ses pratiques en matière d'IA sur les exigences de sécurité des entreprises, en apportant de la valeur sans sacrifier la confiance.
Comment l'IA a-t-elle modifié le paysage de la sécurité SaaS ?
L'IA élargit la surface d'attaque SaaS dans quatre domaines principaux :
- Fuite de données: Les LLM peuvent exposer par inadvertance des données sensibles.
- IA fantôme: L'utilisation non suivie de l'IA introduit des lacunes en matière de conformité.
- Manque de transparence de l'IA: Les clients peuvent ne pas comprendre pleinement le fonctionnement des modèles.
- Lacunes en matière de gouvernance: Sans contrôles, l'IA peut introduire des biais ou des risques réglementaires.
Quelle est l'approche de Pendo pour relever ces défis ?
Pendo répond à ces défis par une stratégie à plusieurs volets conçue pour intégrer la confiance et la supervision à chaque couche de notre offre d'IA.
Une conception d'IA avec humain dans la boucle garantit que les utilisateurs restent maîtres des résultats générés par l'IA. Pendo permet aux clients de réviser, d'accepter, de modifier ou de rejeter les suggestions, maintenant ainsi la responsabilité et réduisant le risque d'actions non vérifiées.
Des divulgations transparentes sur l'IA sont intégrées dans toute notre documentation et dans les messages affichés dans le produit. Nous communiquons clairement où l'IA est utilisée, comment elle fonctionne et avec quelles données elle interagit, permettant ainsi aux clients de prendre des décisions éclairées.
Des configurations d'activation/désactivation au niveau du client donnent aux utilisateurs le dernier mot sur l'activation des fonctionnalités d'IA. Cela garantit que l'utilisation de l'IA est conforme aux politiques internes, aux réglementations sectorielles et aux tolérances au risque spécifiques.
Des politiques de gouvernance alignées sur la norme ISO 42001 guident la manière dont Pendo conçoit, déploie et surveille les fonctionnalités d'IA. Ces cadres garantissent une conception éthique, la traçabilité et la conformité réglementaire tout au long du cycle de vie de l'IA.
Autres questions fréquentes sur la sécurité SaaS et l'IA
La sécurité SaaS est-elle différente de la sécurité informatique traditionnelle ?
Oui. La sécurité SaaS est conçue pour répondre aux environnements natifs du cloud, où les données résident dans une infrastructure partagée et où les utilisateurs accèdent aux applications via Internet. La sécurité informatique traditionnelle, en revanche, est centrée sur les contrôles sur site et les défenses basées sur le périmètre.
Quel est l'impact de l'IA sur la sécurité SaaS ?
L'IA introduit de nouveaux risques qui doivent être pris en compte, tels que la fuite de données via les sorties des modèles, les biais dans les prédictions et l'utilisation abusive potentielle de l'automatisation. Ces menaces nécessitent de nouvelles couches de gouvernance — comme des cadres d'IA éthique et une surveillance en temps réel — pour garantir un déploiement sûr.
Quelles certifications dois-je rechercher chez un fournisseur SaaS ?
Vous devez rechercher des certifications reconnues par le secteur, telles que SOC 2, HIPAA, RGPD et CCPA. Celles-ci démontrent que le fournisseur a mis en place et validé de manière indépendante des contrôles en matière de sécurité, de confidentialité et de conformité.
Pendo est-il conforme à SOC 2 et HIPAA ?
Oui. Pendo fait l'objet d'audits réguliers par des tiers pour maintenir la conformité SOC 2 et respecte les contrôles nécessaires pour prendre en charge les clients soumis à la réglementation HIPAA, notamment le chiffrement des données, les contrôles d'accès et les protocoles de réponse aux violations.
Pendo entraîne-t-il des modèles d'IA sur mes données ?
Non. Pendo n'utilise jamais les données des clients pour entraîner des modèles tiers ou des modèles globaux. Au lieu de cela, les modèles sont isolés au niveau du locataire afin de garantir une séparation stricte des données et la conformité.
Puis-je désactiver les fonctionnalités d'IA dans Pendo ?
Absolument. Toutes les fonctionnalités d'IA sont désactivées par défaut et nécessitent l'activation par le client. Cela garantit un contrôle total sur le moment et la manière dont l'IA est utilisée dans votre environnement produit.
Qu'est-ce que l'IA avec humain dans la boucle ?
L'IA avec intervention humaine (HITL) désigne un système dans lequel les résultats générés par l'IA sont examinés ou modifiés par un humain avant d'être acceptés. Pendo utilise cette approche pour s'assurer que l'IA renforce le jugement humain plutôt qu'elle ne le remplace, préservant ainsi la responsabilité et la confiance.
Quelles sont les ressources supplémentaires couvrant l'approche de Pendo en matière de sécurité, de confidentialité et de conformité ?
Ces ressources offrent un aperçu approfondi de la manière dont Pendo garantit une expérience SaaS sécurisée, conforme et fiable — propulsée de façon responsable par l'IA. Continuez à apprendre :