Índice
¿Qué es la seguridad SaaS?
La seguridad SaaS se refiere a las medidas, políticas y tecnologías utilizadas para proteger datos, aplicaciones y usuarios dentro de entornos de software entregados en la nube.
A medida que las organizaciones adoptan plataformas de software como servicio (SaaS) para ejecutar operaciones críticas, la necesidad de una seguridad sólida se vuelve primordial. Una seguridad SaaS eficaz garantiza que los datos estén protegidos tanto en tránsito como en reposo, que el acceso de los usuarios se gestione adecuadamente y que los estándares de cumplimiento se cumplan de manera consistente.
La IA introduce nuevas consideraciones que reconfiguran la seguridad SaaS. Incorporar la IA en los flujos de trabajo significa que las medidas de seguridad deben ir más allá de las salvaguardas tradicionales para incluir controles de aislamiento de datos, supervisión humana, gobernanza de modelos de IA y uso ético de los sistemas de ML.
¿Por qué es importante la seguridad SaaS?
Las empresas de hoy son cloud-first: dependen de herramientas SaaS para todo, desde la interacción con clientes hasta la colaboración interna. Este cambio significa que los datos sensibles ya no residen únicamente detrás de los firewalls corporativos, lo que aumenta la exposición al riesgo.
La seguridad también está impulsada por el cumplimiento de regulaciones como SOC 2, GDPR, CCPA e HIPAA, que exigen prácticas sólidas de protección de datos.
La adopción de IA introduce nuevos riesgos:
- Fuga de datos: Los modelos pueden exponer inadvertidamente entradas sensibles.
- Uso indebido de modelos: Prompts maliciosos o casos de uso no aprobados.
- Preocupaciones éticas: Desafíos de sesgo, transparencia y responsabilidad.
- Falta de gobernanza de modelos de IA: Sin supervisión, los sistemas de IA pueden desviarse del comportamiento esperado.
- IA en la sombra: El uso no autorizado de IA por parte de los empleados aumenta el riesgo.
Estos factores hacen de la seguridad SaaS una preocupación de misión crítica para cualquier empresa moderna.
¿Cómo funciona la seguridad SaaS?
Los proveedores de SaaS implementan enfoques de seguridad multicapa, combinando salvaguardas de TI tradicionales con controles específicos para IA:
- Cifrado: TLS 1.3 para datos en tránsito; AES-256 para datos en reposo.
- Gestión de acceso: Autenticación multifactor (MFA), control de acceso basado en roles (RBAC) y principios de mínimo privilegio.
- Monitoreo y respuesta: Detección de intrusiones, análisis de vulnerabilidades, pruebas de penetración.
- Programas de cumplimiento: Certificaciones SOC 2, HIPAA e ISO.
- Gobernanza de IA: IA con supervisión humana, diseño de funciones de IA con opción de inclusión/exclusión, transparencia de modelos, aislamiento de datos.
Al integrar la gobernanza de IA directamente en el stack SaaS, las organizaciones mitigan los riesgos mientras conservan los beneficios de innovación que ofrece la IA.
¿Cuáles son los pilares clave de un programa de seguridad SaaS eficaz en la era de la IA?
Un programa de seguridad SaaS eficaz se sitúa en la intersección de varios pilares clave:

Dentro de este marco, Pendo enfatiza los siguientes elementos:
Protección de datos implica proteger los datos de los clientes en cada etapa mediante cifrado de extremo a extremo. Pendo utiliza TLS 1.3 para cifrar los datos en tránsito y AES-256 para cifrar los datos en reposo, garantizando que los datos permanezcan confidenciales y seguros durante todo su ciclo de vida.
Gestión de identidad y acceso en Pendo incorpora autenticación multifactor (MFA), control de acceso basado en roles (RBAC) y principios de mínimo privilegio. Estos mecanismos garantizan que solo las personas autorizadas tengan acceso a los sistemas y datos sensibles.
Monitoreo y respuesta a incidentes son componentes esenciales de la postura de seguridad de Pendo. Con sistemas de detección de intrusiones (IDS), monitoreo continuo, pruebas de penetración y un programa de recompensas por errores, Pendo identifica y aborda de manera proactiva las posibles vulnerabilidades.
Cumplimiento y certificaciones reflejan el compromiso de Pendo con la alineación regulatoria. Pendo mantiene SOC 2, HIPAA, GDPR, CCPA. , brindando garantías a los clientes que operan en industrias reguladas.
Privacidad por diseño es un principio fundamental para Pendo. La recopilación de datos se minimiza, las funciones de IA se explican claramente y toda la funcionalidad de IA está desactivada de forma predeterminada a menos que el cliente la habilite explícitamente, lo que otorga a los usuarios un control total sobre cómo se utilizan sus datos.
Seguridad y gobernanza de la IA es central en la estrategia de IA responsable de Pendo.
Aislamiento de datos de IA garantiza que los datos de cada cliente se mantengan separados y seguros durante el entrenamiento e inferencia del modelo. Este límite estricto evita la contaminación cruzada y refuerza la privacidad de los datos y el cumplimiento normativo.
Supervisión humana en el proceso está integrada en cada interacción de IA. Los clientes de Pendo conservan el control para aprobar, rechazar o editar los resultados de la IA antes de su uso, garantizando confianza y responsabilidad.
Gobernanza de modelos de IA incluye procesos estructurados para el diseño, desarrollo y validación de modelos. Estos controles ayudan a garantizar el rendimiento, la precisión y el cumplimiento normativo de cada modelo implementado.
Marcos de gestión de riesgos de IA evalúan y mitigan de manera proactiva los riesgos a lo largo del ciclo de vida de la IA. Esto incluye dimensiones legales, éticas, operativas y de reputación, especialmente en industrias reguladas.
Controles de inclusión/exclusión permiten a los clientes decidir exactamente cómo y cuándo se activan las funciones de IA. Esto pone a las organizaciones en pleno control, respaldando las políticas de riesgo y cumplimiento a nivel empresarial.
¿Cómo aborda Pendo la seguridad de SaaS e IA?
Pendo mantiene una cultura de seguridad ante todo, impulsada por su Director de Seguridad de la Información (CISO) y equipos de seguridad especializados en SecOps, Seguridad de Producto y Cumplimiento.
Salvaguardas específicas para IA
Validación humana en el proceso garantiza que cada resultado generado por IA esté sujeto a revisión humana antes de ser publicado o ejecutado. Esta capa de validación promueve la responsabilidad, reduce el riesgo y refuerza la confianza de los usuarios en los resultados impulsados por IA.
Modelos específicos por cliente están diseñados para operar en entornos aislados, garantizando que los datos de cada cliente permanezcan estrictamente segregados durante el entrenamiento y la inferencia. Este modelo de aislamiento de datos de IA elimina la posibilidad de exposición de datos entre clientes, preservando la privacidad y el cumplimiento normativo.
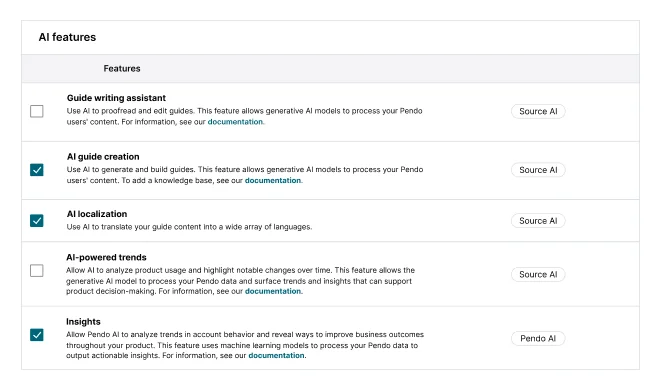
Funciones de IA de inclusión/exclusión ofrecen autonomía total a la organización usuaria. Al mantener la funcionalidad de IA desactivada de forma predeterminada y requerir una habilitación explícita, Pendo permite a los clientes controlar la participación según su tolerancia al riesgo y sus requisitos regulatorios.
Gobernanza ética de la IA está integrado en todo el ciclo de vida del desarrollo de IA en Pendo. Desde el diseño inicial hasta la implementación, las consideraciones éticas como la equidad, la responsabilidad y la transparencia se aplican sistemáticamente para garantizar una innovación responsable.
Pendo alinea sus prácticas de IA con las expectativas de seguridad empresarial, generando valor sin sacrificar la confianza.
¿Cómo ha cambiado la IA el panorama de seguridad de SaaS?
La IA amplía la superficie de ataque de SaaS en cuatro áreas principales:
- Filtración de datos: Los LLM pueden exponer datos sensibles de forma involuntaria.
- IA en la sombra: El uso no rastreado de IA introduce brechas de cumplimiento.
- Falta de transparencia en la IA: Es posible que los clientes no comprendan completamente cómo operan los modelos.
- Brechas de gobernanza: Sin controles, la IA puede introducir sesgos o riesgos regulatorios.
¿Cuál es el enfoque de Pendo para abordar estos desafíos?
Pendo aborda estos desafíos mediante una estrategia multifacética diseñada para incorporar confianza y supervisión en cada capa de nuestra oferta de IA.
Un diseño de IA con humano en el ciclo garantiza que los usuarios mantengan el control sobre los resultados generados por la IA. Pendo permite a los clientes revisar, aceptar, modificar o rechazar sugerencias, manteniendo la responsabilidad y reduciendo el riesgo de acciones no verificadas.
Las divulgaciones transparentes de IA están integradas en toda nuestra documentación y en los mensajes dentro del producto. Comunicamos claramente dónde se utiliza la IA, cómo funciona y con qué datos interactúa, lo que permite a los clientes tomar decisiones informadas.
Las configuraciones de inclusión/exclusión a nivel de cliente otorgan a los usuarios la decisión final sobre si las funciones de IA están habilitadas. Esto garantiza que el uso de la IA se alinee con las políticas internas, las regulaciones del sector y las tolerancias al riesgo específicas.
Las políticas de gobernanza alineadas con ISO 42001 orientan la forma en que Pendo desarrolla, implementa y monitorea las funciones de IA. Estos marcos garantizan un diseño ético, trazabilidad y cumplimiento normativo a lo largo del ciclo de vida de la IA.
Otras preguntas frecuentes sobre seguridad en SaaS e IA
¿La seguridad de SaaS es diferente de la seguridad de TI tradicional?
Sí. La seguridad de SaaS está diseñada para entornos nativos de la nube donde los datos residen en infraestructura compartida y los usuarios acceden a las aplicaciones a través de internet. La seguridad de TI tradicional, en cambio, se centra en controles locales y defensas basadas en perímetro.
¿Cómo impacta la IA en la seguridad de SaaS?
La IA trae nuevos riesgos que deben tenerse en cuenta, como la filtración de datos a través de los resultados del modelo, el sesgo en las predicciones y el posible uso indebido de la automatización. Estas amenazas requieren nuevas capas de gobernanza —como marcos éticos de IA y monitoreo en tiempo real— para garantizar una implementación segura.
¿Qué certificaciones debo buscar en un proveedor de SaaS?
Debe buscar certificaciones reconocidas por la industria, como SOC 2, HIPAA, GDPR y CCPA. Estas demuestran que el proveedor ha establecido y validado de forma independiente controles de seguridad, privacidad y cumplimiento.
¿Pendo cumple con SOC 2 e HIPAA?
Sí. Pendo se somete a auditorías periódicas de terceros para mantener el cumplimiento de SOC 2 y cumple con los controles necesarios para dar soporte a clientes regulados por HIPAA, incluidos el cifrado de datos, los controles de acceso y los protocolos de respuesta ante brechas.
¿Pendo entrena modelos de IA con mis datos?
No. Pendo nunca utiliza datos de clientes para entrenar modelos de terceros ni modelos globales. En cambio, los modelos están aislados a nivel de inquilino para garantizar una estricta separación de datos y el cumplimiento normativo.
¿Puedo desactivar las funciones de IA en Pendo?
Por supuesto. Todas las capacidades de IA están desactivadas de forma predeterminada y requieren la aceptación del cliente. Esto garantiza un control total sobre cuándo y cómo se utiliza la IA en el entorno de su producto.
¿Qué es la IA con humano en el ciclo?
La IA con humano en el ciclo (HITL, por sus siglas en inglés) hace referencia a un sistema en el que los resultados generados por la IA son revisados o editados por una persona antes de ser aceptados. Pendo utiliza este enfoque para garantizar que la IA potencie el juicio humano en lugar de reemplazarlo, preservando la responsabilidad y la confianza.
¿Cuáles son algunos recursos adicionales que cubren el enfoque de Pendo en materia de seguridad, privacidad y cumplimiento normativo?
Estos recursos ofrecen información más detallada sobre cómo Pendo garantiza una experiencia SaaS segura, conforme y confiable, impulsada de manera responsable por la IA. Sigue aprendiendo: