Inhaltsverzeichnis
Was ist SaaS-Sicherheit?
SaaS-Sicherheit bezeichnet die Maßnahmen, Richtlinien und Technologien, die zum Schutz von Daten, Anwendungen und Nutzern in cloudbasierten Softwareumgebungen eingesetzt werden.
Da Unternehmen Software-as-a-Service (SaaS)-Plattformen für den Betrieb kritischer Prozesse nutzen, wird eine robuste Sicherheit unerlässlich. Effektive SaaS-Sicherheit stellt sicher, dass Daten sowohl bei der Übertragung als auch im Ruhezustand geschützt sind, der Benutzerzugriff angemessen verwaltet wird und Compliance-Standards konsequent eingehalten werden.
KI bringt neue Überlegungen mit sich, die die SaaS-Sicherheit grundlegend verändern. Die Integration von KI in Arbeitsabläufe bedeutet, dass Sicherheitsmaßnahmen über traditionelle Schutzmaßnahmen hinausgehen und Kontrollen für Datenisolierung, menschliche Aufsicht, KI-Modell-Governance und den ethischen Einsatz von ML-Systemen umfassen müssen.
Warum ist SaaS-Sicherheit wichtig?
Unternehmen sind heute Cloud-first – sie verlassen sich bei allem, von der Kundenbindung bis zur internen Zusammenarbeit, auf SaaS-Tools. Diese Entwicklung bedeutet, dass sensible Daten nicht mehr ausschließlich hinter Unternehmens-Firewalls liegen, was die Risikoexposition erhöht.
Sicherheit wird auch durch die Einhaltung von Vorschriften wie SOC 2, DSGVO, CCPA und HIPAA vorangetrieben, die strenge Datenschutzpraktiken vorschreiben.
Die KI-Einführung bringt neue Risiken mit sich:
- Datenlecks: Modelle können versehentlich sensible Eingaben preisgeben.
- Modellmissbrauch: Böswillige Eingabeaufforderungen oder nicht genehmigte Anwendungsfälle.
- Ethische Bedenken: Herausforderungen in Bezug auf Voreingenommenheit, Transparenz und Verantwortlichkeit.
- Fehlende KI-Modell-Governance: Ohne Aufsicht können KI-Systeme vom erwarteten Verhalten abweichen.
- Shadow-KI: Nicht autorisierte KI-Nutzung durch Mitarbeiter erhöht das Risiko.
Diese Faktoren machen SaaS-Sicherheit zu einem unternehmenskritischen Anliegen für jedes moderne Unternehmen.
Wie funktioniert SaaS-Sicherheit?
SaaS-Anbieter implementieren mehrschichtige Sicherheitsansätze, die traditionelle IT-Schutzmaßnahmen mit KI-spezifischen Kontrollen kombinieren:
- Verschlüsselung: TLS 1.3 für Daten bei der Übertragung; AES-256 für Daten im Ruhezustand.
- Zugriffsverwaltung: Multi-Faktor-Authentifizierung (MFA), rollenbasierte Zugriffskontrolle (RBAC) und Least-Privilege-Prinzipien.
- Überwachung & Reaktion: Angriffserkennung, Schwachstellen-Scanning, Penetrationstests.
- Compliance-Programme: SOC 2, HIPAA, ISO-Zertifizierungen.
- KI-Governance: KI mit menschlicher Aufsicht, Opt-in/Opt-out-KI-Funktionsdesign, Modelltransparenz, Datenisolierung.
Durch die direkte Integration von KI-Governance in den SaaS-Stack mindern Unternehmen Risiken und behalten gleichzeitig die Innovationsvorteile, die KI bietet.
Was sind die wichtigsten Säulen eines effektiven SaaS-Sicherheitsprogramms im KI-Zeitalter?
Ein effektives SaaS-Sicherheitsprogramm steht an der Schnittstelle mehrerer wichtiger Säulen:

In diesem Rahmen betont Pendo die folgenden Elemente:
Datenschutz umfasst die Sicherung von Kundendaten in jeder Phase durch Ende-zu-Ende-Verschlüsselung. Pendo verwendet TLS 1.3 zur Verschlüsselung von Daten während der Übertragung und AES-256 zur Verschlüsselung von Daten im Ruhezustand, um sicherzustellen, dass die Daten während ihres gesamten Lebenszyklus vertraulich und sicher bleiben.
Identitäts- und Zugriffsmanagement bei Pendo umfasst Multi-Faktor-Authentifizierung (MFA), rollenbasierte Zugriffskontrolle (RBAC) und das Prinzip der minimalen Rechtevergabe. Diese Mechanismen stellen sicher, dass nur autorisierte Personen Zugang zu sensiblen Systemen und Daten haben.
Überwachung und Incident Response sind wesentliche Bestandteile der Sicherheitsstrategie von Pendo. Mit Intrusion-Detection-Systemen (IDS), kontinuierlicher Überwachung, Penetrationstests und einem Bug-Bounty-Programm identifiziert und behebt Pendo proaktiv potenzielle Schwachstellen.
Compliance und Zertifizierungen spiegeln Pendos Engagement für die Einhaltung regulatorischer Anforderungen wider. Pendo hält SOC 2, HIPAA, DSGVO und CCPA ein und bietet Kunden in regulierten Branchen damit Sicherheit.
Privacy by Design ist ein grundlegendes Prinzip für Pendo. Die Datenerhebung wird auf ein Minimum reduziert, KI-Funktionen werden klar erläutert, und alle KI-Funktionalitäten sind standardmäßig deaktiviert, sofern sie nicht ausdrücklich vom Kunden aktiviert werden – so behalten Nutzer die vollständige Kontrolle darüber, wie ihre Daten verwendet werden.
KI-Sicherheit und Governance ist ein zentraler Bestandteil von Pendos verantwortungsvoller KI-Strategie.
KI-Datenisolierung stellt sicher, dass die Daten jedes Kunden während des Modelltrainings und der Inferenz getrennt und sicher aufbewahrt werden. Diese strikte Trennung verhindert gegenseitige Datenvermischung und stärkt den Datenschutz sowie die Compliance.
Human-in-the-Loop-Aufsicht ist in jede KI-Interaktion integriert. Pendo-Kunden behalten die Kontrolle, KI-Ausgaben vor der Verwendung zu genehmigen, abzulehnen oder zu bearbeiten, was Vertrauen und Verantwortlichkeit gewährleistet.
KI-Modell-Governance umfasst strukturierte Prozesse für Modelldesign, -entwicklung und -validierung. Diese Kontrollen tragen dazu bei, die Leistung, Genauigkeit und Compliance jedes eingesetzten Modells sicherzustellen.
KI-Risikomanagement-Frameworks bewerten und mindern proaktiv Risiken über den gesamten KI-Lebenszyklus hinweg. Dies umfasst rechtliche, ethische, operative und reputationsbezogene Dimensionen, insbesondere in regulierten Branchen.
Opt-in/Opt-out-Steuerungen ermöglichen es Kunden, genau zu bestimmen, wie und wann KI-Funktionen aktiviert werden. Dies gibt Organisationen die vollständige Kontrolle und unterstützt Risiko- und Compliance-Richtlinien auf Unternehmensebene.
Wie geht Pendo mit SaaS- und KI-Sicherheit um?
Pendo pflegt eine Sicherheitskultur, die vom Chief Information Security Officer (CISO) und spezialisierten Sicherheitsteams in den Bereichen SecOps, Produktsicherheit und Compliance geleitet wird.
KI-spezifische Schutzmaßnahmen
Human-in-the-Loop-Validierung stellt sicher, dass jede KI-generierte Ausgabe vor der Veröffentlichung oder Verwendung einer menschlichen Überprüfung unterzogen wird. Diese Validierungsebene fördert die Verantwortlichkeit, reduziert Risiken und stärkt das Vertrauen der Nutzer in KI-gestützte Ergebnisse.
Kundenspezifische Modelle sind so konzipiert, dass sie in isolierten Umgebungen betrieben werden, sodass die Daten jedes Kunden sowohl beim Training als auch bei der Inferenz strikt getrennt bleiben. Dieses KI-Datenisolierungsmodell schließt die Möglichkeit einer kundenübergreifenden Datenexposition aus und wahrt Datenschutz und Compliance.
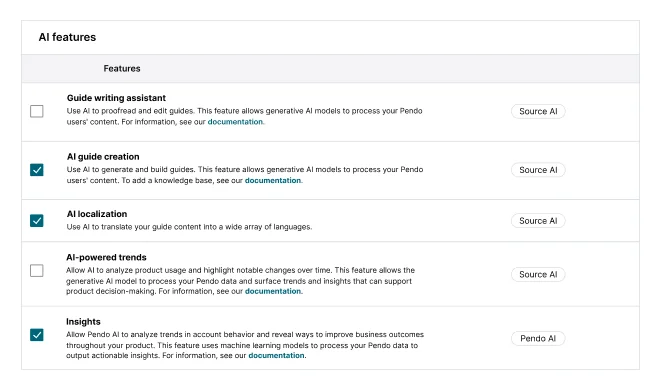
Opt-in/Opt-out-KI-Funktionen bieten der Nutzerorganisation vollständige Autonomie. Indem KI-Funktionalitäten standardmäßig deaktiviert sind und eine ausdrückliche Aktivierung erfordern, ermöglicht Pendo Kunden, die Nutzung entsprechend ihrer Risikobereitschaft und regulatorischen Anforderungen zu steuern.
Ethische KI-Governance ist im gesamten KI-Entwicklungslebenszyklus bei Pendo verankert. Von der ersten Konzeption bis zur Bereitstellung werden ethische Gesichtspunkte wie Fairness, Verantwortlichkeit und Transparenz systematisch angewendet, um verantwortungsvolle Innovation zu gewährleisten.
Pendo richtet seine KI-Praktiken an den Sicherheitserwartungen von Unternehmen aus und schafft Mehrwert, ohne das Vertrauen zu gefährden.
Wie hat KI die SaaS-Sicherheitslandschaft verändert?
KI erweitert die SaaS-Angriffsfläche in vier Kernbereichen:
- Datenlecks: LLMs können versehentlich sensible Daten preisgeben.
- Shadow-KI: Nicht erfasste KI-Nutzung führt zu Compliance-Lücken.
- Mangelnde KI-Transparenz: Kunden verstehen möglicherweise nicht vollständig, wie Modelle funktionieren.
- Governance-Lücken: Ohne Kontrollen kann KI Vorurteile oder regulatorische Risiken einführen.
Wie geht Pendo diese Herausforderungen an?
Pendo begegnet diesen Herausforderungen mit einer vielschichtigen Strategie, die darauf ausgelegt ist, Vertrauen und Aufsicht in jede Ebene unseres KI-Angebots einzubetten.
Ein KI-Design mit menschlicher Kontrolle (Human-in-the-Loop) stellt sicher, dass Benutzer die Kontrolle über KI-generierte Ausgaben behalten. Pendo ermöglicht es Kunden, Vorschläge zu überprüfen, anzunehmen, zu ändern oder abzulehnen – und wahrt so die Verantwortlichkeit und reduziert das Risiko ungeprüfter Aktionen.
Transparente KI-Offenlegungen sind in unserer gesamten Dokumentation und in produktinternen Nachrichten eingebettet. Wir kommunizieren klar, wo KI eingesetzt wird, wie sie funktioniert und mit welchen Daten sie interagiert, um fundierte Kundenentscheidungen zu ermöglichen.
Opt-in/Opt-out-Konfigurationen auf Kundenebene geben den Benutzern das letzte Wort darüber, ob KI-Funktionen aktiviert werden. Dadurch wird sichergestellt, dass die KI-Nutzung mit internen Richtlinien, Branchenvorschriften und spezifischen Risikotoleranzen übereinstimmt.
Governance-Richtlinien, die an ISO 42001 ausgerichtet sind, leiten die Art und Weise, wie Pendo KI-Funktionen entwickelt, bereitstellt und überwacht. Diese Rahmenwerke gewährleisten ethisches Design, Rückverfolgbarkeit und regulatorische Compliance während des gesamten KI-Lebenszyklus.
Weitere häufige Fragen zu SaaS und KI-Sicherheit
Unterscheidet sich SaaS-Sicherheit von traditioneller IT-Sicherheit?
Ja. SaaS-Sicherheit ist darauf ausgelegt, Cloud-native Umgebungen zu schützen, in denen Daten in gemeinsam genutzter Infrastruktur gespeichert sind und Benutzer über das Internet auf Anwendungen zugreifen. Traditionelle IT-Sicherheit hingegen konzentriert sich auf On-Premise-Kontrollen und perimeterbasierte Abwehrmaßnahmen.
Wie wirkt sich KI auf die SaaS-Sicherheit aus?
KI bringt neue Risiken mit sich, die berücksichtigt werden müssen, wie z. B. Datenlecks durch Modellausgaben, Verzerrungen bei Vorhersagen und potenzieller Missbrauch von Automatisierung. Diese Bedrohungen erfordern neue Governance-Ebenen – wie ethische KI-Rahmenwerke und Echtzeit-Monitoring –, um eine sichere Bereitstellung zu gewährleisten.
Auf welche Zertifizierungen sollte ich bei einem SaaS-Anbieter achten?
Sie sollten auf branchenweit anerkannte Zertifizierungen wie SOC 2, HIPAA, DSGVO und CCPA achten. Diese belegen, dass der Anbieter Sicherheits-, Datenschutz- und Compliance-Kontrollen eingerichtet und unabhängig validiert hat.
Ist Pendo SOC 2- und HIPAA-konform?
Ja. Pendo unterzieht sich regelmäßigen Drittprüfungen, um die SOC 2-Konformität aufrechtzuerhalten, und erfüllt die erforderlichen Kontrollen zur Unterstützung von HIPAA-regulierten Kunden, einschließlich Datenverschlüsselung, Zugriffskontrollen und Protokollen zur Reaktion auf Datenschutzverletzungen.
Trainiert Pendo KI-Modelle mit meinen Daten?
Nein. Pendo verwendet Kundendaten niemals zum Training von Drittanbieter-Modellen oder globalen Modellen. Stattdessen werden Modelle auf Mandantenebene isoliert, um eine strikte Datentrennung und Compliance zu gewährleisten.
Kann ich KI-Funktionen in Pendo deaktivieren?
Absolut. Alle KI-Funktionen sind standardmäßig deaktiviert und erfordern eine aktive Zustimmung des Kunden (Opt-in). Dadurch haben Sie die volle Kontrolle darüber, wann und wie KI in Ihrer Produktumgebung eingesetzt wird.
Was ist Human-in-the-Loop-KI?
Human-in-the-loop (HITL) KI bezieht sich auf ein System, bei dem KI-generierte Ausgaben von einem Menschen überprüft oder bearbeitet werden, bevor sie akzeptiert werden. Pendo verwendet diesen Ansatz, um sicherzustellen, dass KI das menschliche Urteilsvermögen ergänzt und nicht außer Kraft setzt, wodurch Verantwortlichkeit und Vertrauen gewahrt bleiben.
Welche zusätzlichen Ressourcen gibt es, die Pendos Ansatz zu Sicherheit, Datenschutz und Compliance abdecken?
Diese Ressourcen bieten tiefere Einblicke darin, wie Pendo eine sichere, konforme und vertrauenswürdige SaaS-Erfahrung gewährleistet – verantwortungsvoll durch KI unterstützt. Mehr erfahren: